Audit cybersécurité : des failles détectées à un plan d’action chiffré
Un audit cybersécurité évalue la protection d’un système d’information à partir de vérifications techniques, d’entretiens et de preuves documentées. Son objectif n’est pas seulement de trouver des failles : il doit déterminer lesquelles menacent réellement l’activité et quelles corrections engager en priorité. Pour être utile, il couvre aussi les responsabilités, les pratiques humaines et les dépendances envers les fournisseurs.
Définir le périmètre à partir des risques métier
Un serveur indisponible, des données clients divulguées ou un compte administrateur compromis n’ont pas les mêmes conséquences selon l’organisation. Le point de départ consiste donc à identifier les activités essentielles, les informations sensibles et les interruptions acceptables. Cette approche relie les vulnérabilités aux risques de rançongiciel, de fraude, de fuite de données ou d’arrêt de production.
Testez vos connaissances sur l’audit cybersécurité
Répondez aux six questions, puis validez l’ensemble de vos réponses.
Le périmètre doit être explicite : sites concernés, applications examinées, environnements exclus et profondeur des contrôles. Un audit limité au site Internet ne permet pas de conclure sur la sécurité de toute l’entreprise. Les exclusions et les limites d’échantillonnage doivent figurer dans le rapport.
- Infrastructure : réseaux, serveurs, postes de travail, terminaux mobiles, équipements de sécurité et cloud.
- Données et accès : habilitations, comptes privilégiés, chiffrement, sauvegardes et restauration.
- Organisation : politiques, responsabilités, gestion des incidents, continuité et reprise d’activité.
- Personnes et partenaires : sensibilisation, pratiques de travail, prestataires et accès fournisseurs.
- Environnement physique : protection des locaux, équipements et supports contenant des informations sensibles.
Il faut également rechercher le Shadow IT, ces outils utilisés sans validation informatique. Un espace de partage non recensé peut échapper aux règles de conservation et de contrôle d’accès. La chaîne d’approvisionnement mérite la même attention : selon une étude Gartner citée par Fortinet, 65 % des professionnels interrogés déclaraient que leur entreprise auditait ses partenaires.
Choisir une évaluation adaptée, sans confondre audit et pentest
L’audit informatique peut porter sur la performance, les coûts ou l’organisation du système d’information. L’audit de sécurité informatique se concentre sur sa protection ; l’expression audit cybersécurité désigne généralement une démarche proche, intégrant les menaces numériques et leurs dimensions organisationnelles. Le contenu contractuel compte davantage que l’intitulé commercial.
| Démarche | Objectif | Résultat attendu |
|---|---|---|
| Audit technique et de configuration | Vérifier les réglages, accès, versions et protections | Écarts techniques documentés et corrections |
| Audit organisationnel ou de maturité | Évaluer gouvernance, procédures et pratiques humaines | Axes de progrès et responsabilités à clarifier |
| Audit de conformité | Comparer les contrôles aux exigences applicables | Écarts, preuves et actions de mise en conformité |
| Analyse de vulnérabilités | Repérer des faiblesses, notamment par des outils automatisés | Liste de vulnérabilités à valider et contextualiser |
| Test d’intrusion ou pentest | Simuler une attaque autorisée sur un périmètre défini | Chemins d’attaque démontrés et impacts observés |
Un pentest complète l’audit, mais ne le remplace pas. Il peut démontrer qu’un compte compromis donne accès à des données sensibles, sans examiner toute la gouvernance. Inversement, une revue documentaire ne prouve pas qu’une protection résiste à une attaque. Les simulations d’hameçonnage ou d’ingénierie sociale nécessitent elles aussi un cadrage et des autorisations adaptés.
L’audit interne facilite les contrôles réguliers grâce à la connaissance du terrain. L’audit externe apporte du recul et une indépendance, à vérifier notamment si le prestataire évalue ses propres déploiements. Pour le sélectionner, demandez une méthode, un exemple anonymisé de rapport, des références pertinentes et des engagements de confidentialité. Une qualification peut être requise dans certains cadres réglementés.
Préparer la mission et obtenir des constats vérifiables
La durée et le prix dépendent du nombre d’actifs, de leur diversité, des sites, de la profondeur des tests et de la qualité de la documentation. Il n’existe pas de tarif universel pertinent. Un devis doit distinguer cadrage, investigations, restitution et éventuelle vérification des corrections, tout en précisant la disponibilité attendue des équipes.
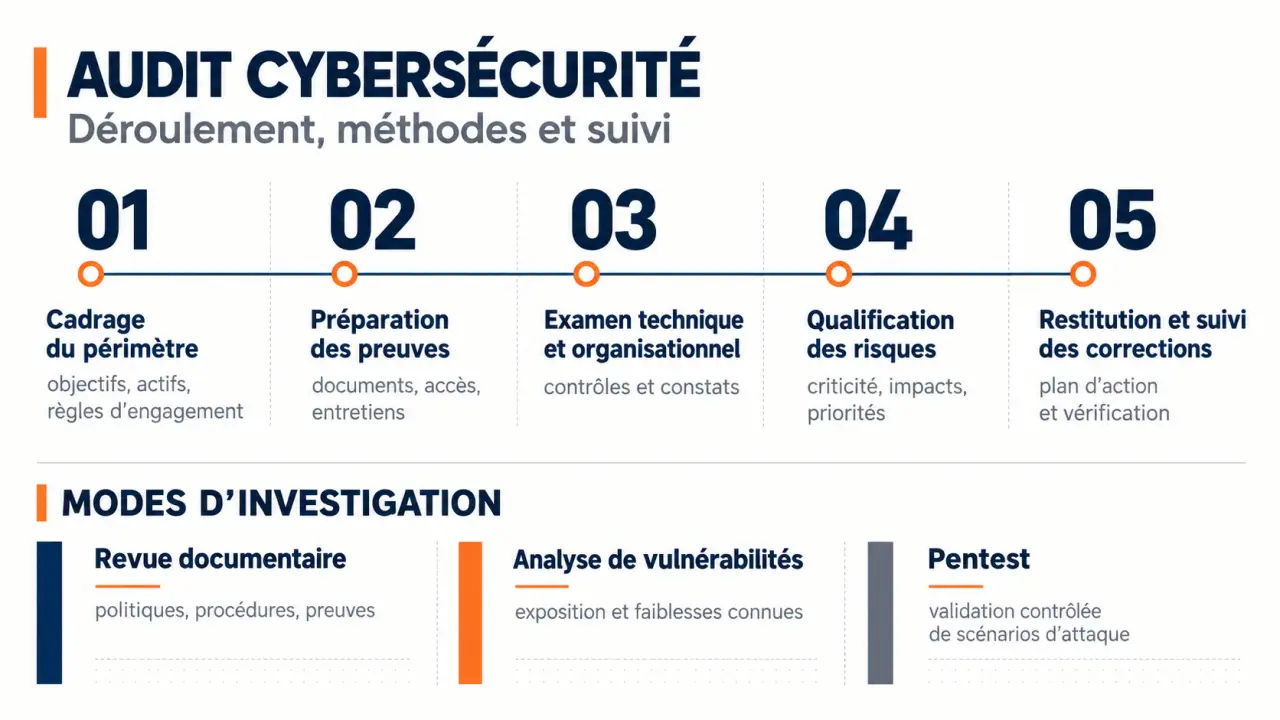
- Cadrer : fixer les objectifs, le référentiel, les exclusions, les interlocuteurs et les livrables.
- Préparer : réunir inventaires, schémas réseau, politiques, contrats fournisseurs, procédures et précédents rapports.
- Examiner : conduire les entretiens, observer les pratiques, analyser les configurations et réaliser les tests autorisés.
- Qualifier : valider les résultats, éliminer les faux positifs et apprécier les conséquences métier.
- Restituer : présenter les constats, discuter les corrections et convenir des modalités de suivi.
Avant toute intervention technique, formalisez les plages de test, les systèmes fragiles, les contacts d’urgence et les conditions d’arrêt. Les comptes d’audit doivent disposer des droits nécessaires, sans privilèges superflus, puis être désactivés après usage. La protection et la suppression des preuves collectées doivent également être prévues.
Un constat solide associe une observation à une preuve : configuration exportée, journal, capture ou résultat reproductible. Par exemple, une procédure affirmant que les sauvegardes sont restaurables ne suffit pas : l’auditeur recherche aussi les traces d’un test de restauration. Cette distinction entre règle écrite et fonctionnement réel est essentielle.
Relier les contrôles aux obligations réellement applicables
Un audit cybersécurité n’est pas universellement obligatoire sous une forme unique. Les exigences dépendent du secteur, du statut de l’entité, des traitements et des engagements contractuels. La conformité doit donc être cadrée avec les responsables compétents, notamment le RSSI, le DPO et le service juridique.
- RGPD : impose une sécurité adaptée aux risques des traitements de données personnelles ; un audit peut contribuer à en démontrer la maîtrise.
- NIS 2 : prévoit des exigences de gestion des risques et de supervision pour les entités concernées, à apprécier selon le droit national applicable.
- ISO 27001 : encadre un système de management de la sécurité de l’information ; l’audit technique seul ne constitue pas une certification.
- PCI DSS : concerne la protection des données de cartes de paiement, avec des validations périodiques, notamment annuelles, selon le périmètre et les modalités applicables.
- HIPAA : concerne certaines entités et leurs partenaires traitant des informations de santé aux États-Unis, pas toutes les structures de santé françaises.
- LPM et RGS : répondent à des champs français spécifiques ; leur applicabilité doit être vérifiée.
Les cadres du NIST et les recommandations de l’ANSSI peuvent structurer les contrôles sans constituer, à eux seuls, une obligation générale. Fortinet indique que des certificats ISO 27001 existent dans plus de 150 pays : cette diffusion ne rend pas la certification obligatoire pour chaque organisation.
Transformer le rapport en corrections financées et suivies
Le rapport doit proposer une synthèse pour la direction et des fiches exploitables par les équipes. Chaque fiche précise l’actif touché, la preuve, l’exploitabilité, l’impact métier, la recommandation et les limites du constat. Le plan d’action ajoute un responsable, une échéance, une estimation de charge ou de budget et un critère de clôture.
La priorité combine exposition, facilité d’exploitation, conséquences et protections existantes. Une note technique de sévérité ne suffit pas. Un accès administrateur exposé sur Internet sans authentification multifacteur peut passer avant une faiblesse plus sévère sur un environnement isolé. Toute acceptation d’un risque résiduel doit être documentée et validée au niveau approprié.
Pour éviter la spirale des corrections sans fin, recherchez la cause commune derrière plusieurs constats. Des comptes oubliés, des droits excessifs et des accès fournisseurs persistants peuvent révéler un même défaut de gestion des départs. Corriger le processus, son déclencheur et son contrôle traite alors plusieurs symptômes et évite leur réapparition.
Prévoyez enfin une vérification des corrections et une réévaluation régulière. Une revue annuelle constitue un repère, à adapter aux risques ; une migration cloud, une acquisition ou un incident peuvent justifier un audit ciblé plus tôt. Le résultat attendu n’est pas un rapport archivé, mais une réduction vérifiée de l’exposition.